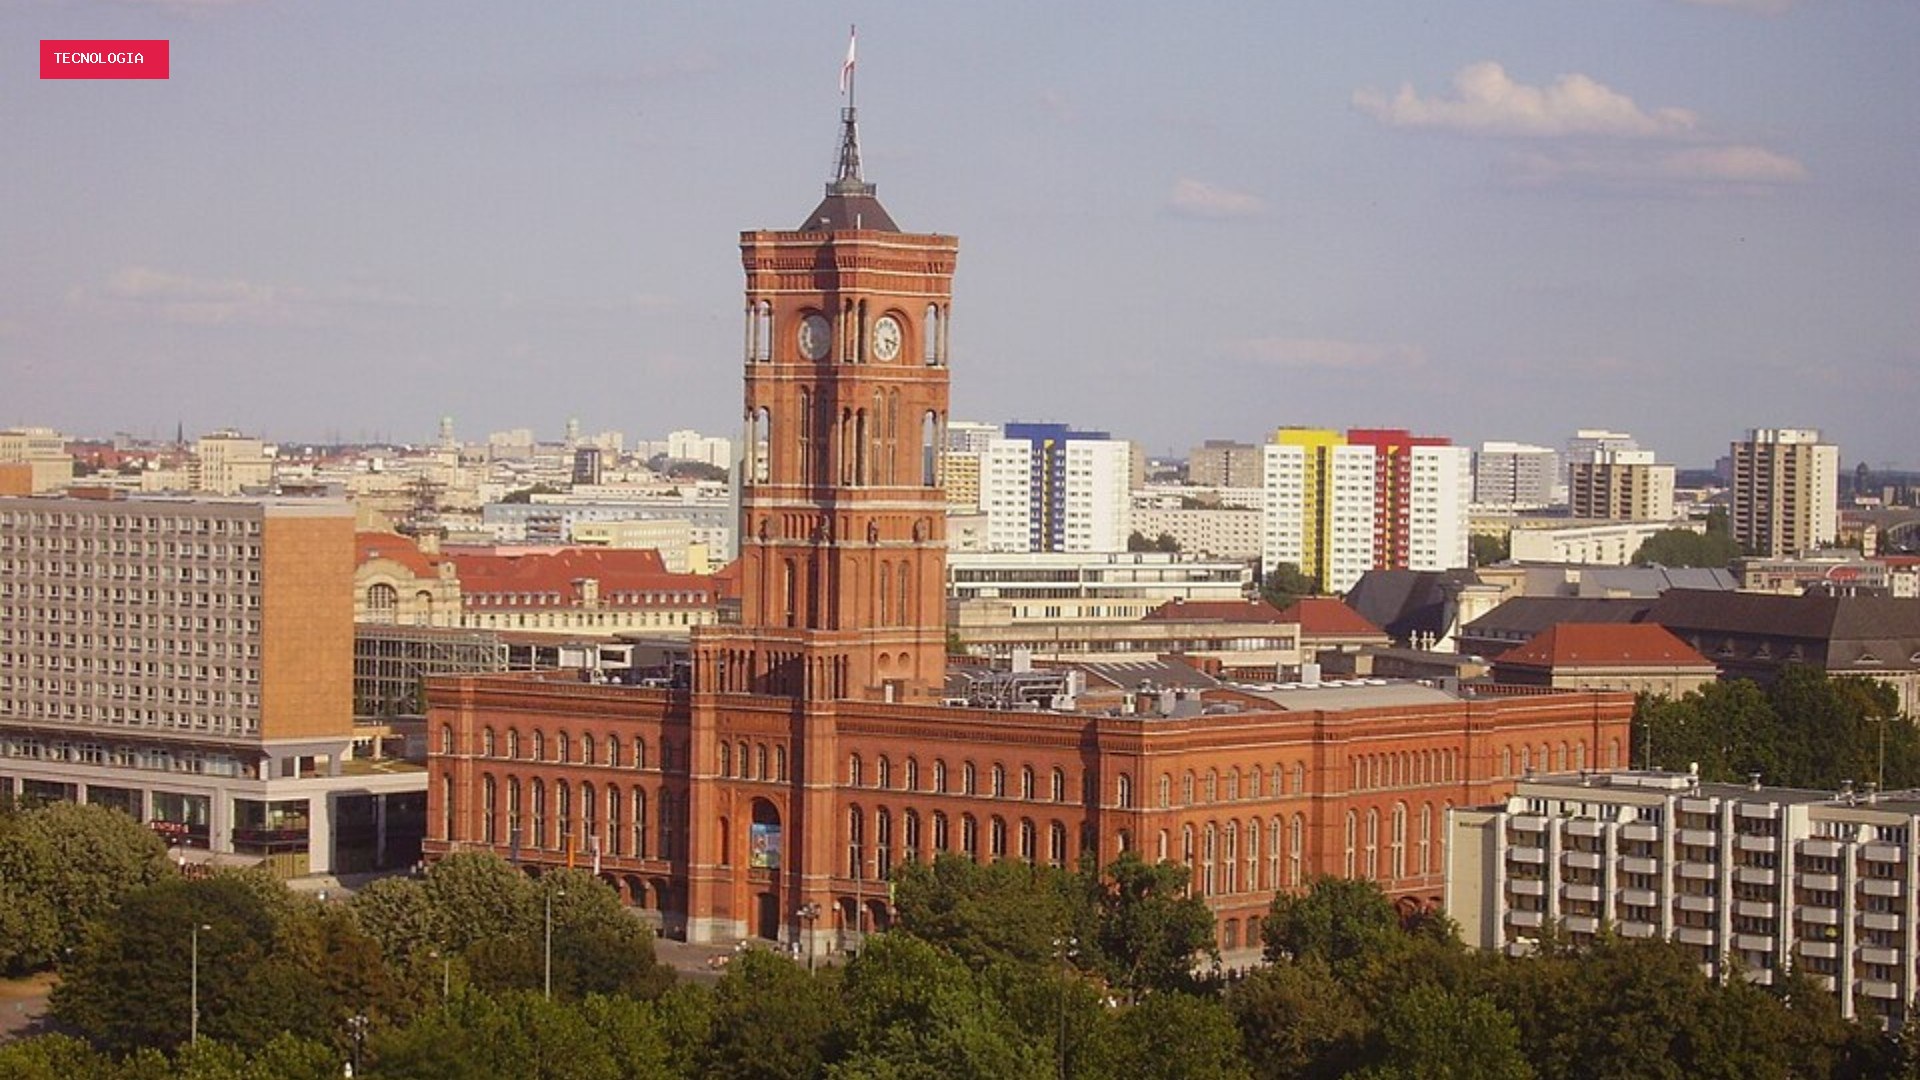
Um grupo de hackers especializado em ataques de ransomware anunciou nesta sexta-feira (28) que abriu leilão de uma grande quantidade de dados que roubou de órgãos públicos de Berlim, e as autoridades municipais da cidade alemã se recusaram a pagar.
- 📱Favorite o g1 no Google e acompanhe as principais notícias do dia.
- Parece lixo de IA': por que plataformas agora estão 'dedurando' conteúdos feitos com inteligência artificial.
- Acordo com a Meta nos EUA abre frente em luta global contra danos gerados por redes sociais.
O grupo Rhysida, que segundo pesquisadores opera a partir da Rússia ou da Europa Oriental, informou em seu site que roubou 5,79 terabytes de dados, incluindo 46.
500 contratos, além de emails, números de telefone, senhas e informações confidenciais.
O ataque hacker contra Berlim ocorre menos de um mês antes das eleições que a cidade-estado realizará em 20 de setembro.
A emissora RBB informou na noite de quinta-feira que Berlim recebeu pedidos de resgate, mas não divulgou o valor.
As autoridades não puderam fornecer detalhes sobre o conteúdo ou o escopo dos dados afetados, pois a extensão da violação ainda estava sendo avaliada, disse Wegner a jornalistas.
Spranger disse que a infraestrutura eleitoral da cidade não foi afetada e que, segundo autoridades de segurança, nenhum dado relacionado à eleição havia sido comprometido.
O Rhysida assumiu a autoria de quase 280 ataques desde que surgiu em junho de 2023, de acordo com a plataforma de pesquisa sobre crimes cibernéticos eCrime.ch.
Aproximadamente metade das vítimas está nos EUA, seguidos pelo Reino Unido, Canadá e Itália, além de outros países, de acordo com o Ransom-DB, um serviço de análise e rastreamento de ransomware.
O grupo tem repetidamente tido como alvo instituições governamentais, como no caso do ataque de outubro de 2023 à British Library. O grupo também assumiu a autoria de ataques ao Exército chileno, escolas, unidades de saúde e empresas de todos os portes.
Comentários
Participe da conversa. Comentários passam por moderação antes de aparecer.
Carregando comentários…